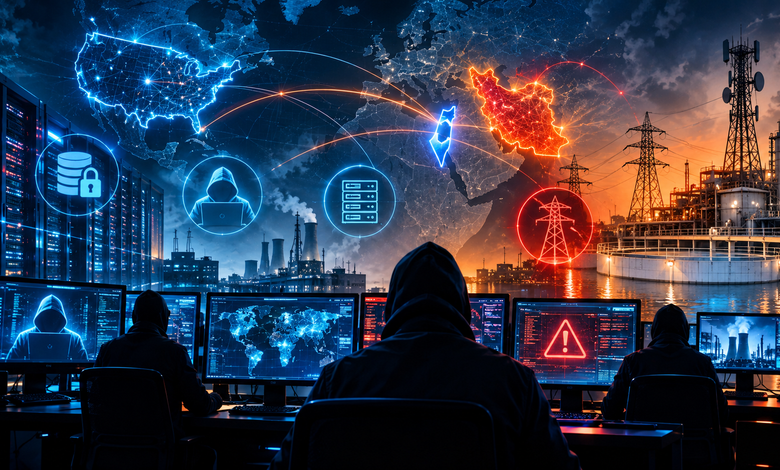
अमेरिका, इजरायल और ईरान के बीच बढ़ते सैन्य तनाव का असर अब केवल जमीन, समुद्र और आसमान तक सीमित नहीं रह गया है। लड़ाई का एक नया मोर्चा साइबर स्पेस में भी खुल गया है। ईरान की साइबर रणनीति में तेजी से बदलाव देखने को मिल रहा है। अब साइबर गतिविधियों का मकसद केवल वेबसाइट हैक करना या गोपनीय सूचनाएं चुराना नहीं रह गया है, बल्कि सरकारी नेटवर्क, सैन्य संस्थानों, टेलीकॉम कंपनियों और बिजली-पानी जैसी महत्वपूर्ण सेवाओं से जुड़े डिजिटल सिस्टम तक पहुंच बनाना भी है।
साइबर सुरक्षा विशेषज्ञों के मुताबिक, ईरान से जुड़े साइबर समूह अब जासूसी, डेटा चोरी, डिजिटल तोड़फोड़ और ऑनलाइन दुष्प्रचार जैसी गतिविधियों को एक व्यापक रणनीति के तहत इस्तेमाल कर रहे हैं। अमेरिका और इजरायल के लिए यह नई चुनौती इसलिए भी गंभीर है क्योंकि साइबर हमला बिना किसी पारंपरिक सैन्य कार्रवाई के महत्वपूर्ण सेवाओं और संस्थानों को प्रभावित कर सकता है। अमेरिकी थिंक टैंक सेंटर फॉर स्ट्रैटेजिक एंड इंटरनेशनल स्टडीज (CSIS) ने 6 अगस्त 2026 की अपनी रिपोर्ट में ईरान की बदलती साइबर रणनीति का विस्तार से विश्लेषण किया है।
डेटा चोरी और जासूसी बनी ईरान की बड़ी रणनीति
ईरान से जुड़े साइबर ऑपरेटरों की गतिविधियों में साइबर जासूसी का महत्व बढ़ा है। इसके तहत संवेदनशील सरकारी दस्तावेज, सैन्य सूचनाएं, अधिकारियों की जानकारी और रणनीतिक फैसलों से जुड़े डेटा तक पहुंच बनाने की कोशिश की जाती है।
CSIS की रिपोर्ट के मुताबिक, जुलाई 2026 में ईरानी साइबर गतिविधियों से जुड़े एक मामले में SS7 टेलीकॉम प्रोटोकॉल का इस्तेमाल कर मध्य पूर्व में तैनात अमेरिकी सैनिकों की लोकेशन का पता लगाने की बात सामने आई थी। रिपोर्ट में यह भी बताया गया कि अमेरिकी और इजरायली अधिकारियों को निशाना बनाकर उनकी रणनीतिक गतिविधियों और फैसलों से जुड़ी जानकारी जुटाने के प्रयास किए गए।
सुरक्षा कैमरों को हैक करने की घटनाएं भी सामने आईं। ऐसे कैमरों से मिलने वाली जानकारी का इस्तेमाल संभावित सैन्य लक्ष्यों की निगरानी और हमले के बाद नुकसान का आकलन करने के लिए किया जा सकता है।
बिजली और पानी के सिस्टम पर साइबर हमले की आशंका
ईरान की साइबर गतिविधियों का सबसे चिंताजनक पहलू महत्वपूर्ण बुनियादी ढांचे से जुड़े डिजिटल सिस्टम को निशाना बनाना है। अमेरिका की साइबर सुरक्षा एजेंसी CISA, FBI और EPA ने 22 जुलाई 2026 को ईरान से जुड़े साइबर ऑपरेटरों के खिलाफ चेतावनी अपडेट की थी।
इसमें बताया गया कि ईरान से जुड़े साइबर समूहों ने अमेरिकी महत्वपूर्ण बुनियादी ढांचे में इस्तेमाल होने वाले प्रोग्रामेबल लॉजिक कंट्रोलर (PLC) को निशाना बनाया। ये उपकरण पानी की आपूर्ति, ऊर्जा और औद्योगिक प्रक्रियाओं को नियंत्रित करने में महत्वपूर्ण भूमिका निभाते हैं।
अमेरिकी एजेंसियों के मुताबिक, कुछ मामलों में हमलावरों ने PLC में गलत प्रोजेक्ट फाइल डालने और HMI तथा SCADA सिस्टम पर डेटा में बदलाव करने की कोशिश की। इससे प्रभावित संगठनों को संचालन में बाधा और आर्थिक नुकसान भी हुआ। पानी, ऊर्जा और सरकारी सुविधाओं से जुड़े संस्थान इस गतिविधि के निशाने पर रहे।
Microsoft रिपोर्ट में इजरायल पहले नंबर पर
Microsoft की 2026 डिजिटल डिफेंस रिपोर्ट में भी ईरान से जुड़े साइबर खतरों को लेकर महत्वपूर्ण जानकारी दी गई है। रिपोर्ट के अनुसार, ईरान से जुड़े साइबर अभियानों के निशाने पर इजरायल और अमेरिका प्रमुख रूप से रहे।
Microsoft के आंकड़ों में ईरान से संबंधित साइबर गतिविधियों के निशाने वाले देशों में इजरायल की हिस्सेदारी 39 प्रतिशत और अमेरिका की 23 प्रतिशत दर्ज की गई। भारत 6 प्रतिशत के साथ सूची में शामिल है।
लक्षित क्षेत्रों में रिसर्च और शिक्षा से जुड़े संस्थान 28 प्रतिशत के साथ सबसे ऊपर रहे। इसके बाद IT क्षेत्र 12 प्रतिशत और परिवहन क्षेत्र 11 प्रतिशत पर रहा। सरकारी संस्थानों की हिस्सेदारी 8 प्रतिशत दर्ज की गई।
रिपोर्ट के मुताबिक, ईरानी समूहों की रणनीति में डेटा चोरी के साथ-साथ भविष्य में सिस्टम को बाधित करने के लिए पहले से डिजिटल पहुंच बनाकर रखने की प्रवृत्ति भी दिखाई दे रही है।
AI से बढ़ रही साइबर हमलों की ताकत
साइबर युद्ध में आर्टिफिशियल इंटेलिजेंस (AI) का इस्तेमाल भी चिंता बढ़ा रहा है। CSIS के विश्लेषण के मुताबिक, AI का उपयोग टारगेट की पहचान, तकनीकी जानकारी जुटाने, मालवेयर तैयार करने, सोशल इंजीनियरिंग और भ्रामक कंटेंट बनाने जैसे कामों में किया जा रहा है।
इससे साइबर अभियानों की गति, पहुंच और प्रभाव बढ़ सकता है। फिशिंग ईमेल, फर्जी पहचान और चोरी किए गए लॉगिन क्रेडेंशियल के माध्यम से नेटवर्क में घुसपैठ करना भी हमलावरों की प्रमुख रणनीतियों में शामिल है।
अमेरिका और इजरायल के सामने नई सुरक्षा चुनौती
अमेरिका और इजरायल के लिए यह चुनौती इसलिए गंभीर है क्योंकि साइबर हमलों के जरिए सैन्य कार्रवाई से पहले ही संवेदनशील जानकारी जुटाई जा सकती है। इसके अलावा पानी, बिजली, संचार और परिवहन जैसी सुविधाओं में बाधा पैदा होने से आम नागरिकों पर भी असर पड़ सकता है।
हालांकि, हर साइबर हमले के पीछे सीधे ईरान की सरकार की भूमिका साबित नहीं हुई है। CSIS ने जुलाई 2026 में अमेरिकी जल सुविधाओं पर हुए कुछ हमलों के संदर्भ में भी कहा था कि उनका ईरान से संबंध अभी निर्णायक रूप से स्थापित नहीं हुआ है।
कुल मिलाकर, ईरान की बदलती साइबर रणनीति ने अमेरिका और इजरायल के सामने डिजिटल सुरक्षा की नई चुनौती खड़ी कर दी है। अब आने वाले समय में देशों की सैन्य ताकत के साथ-साथ उनके डेटा, नेटवर्क और महत्वपूर्ण डिजिटल बुनियादी ढांचे की सुरक्षा भी निर्णायक साबित हो सकती है।